2026-10-22 更新。前の版で書いたClaude Codeの日付透かしは、Anthropicが7月に撤去しており、手元の2.1.303でも見つからなかったので、その節は経緯として書き直した。IPv6と分割ルーティング、ネットワーク以外の停止理由、停止後の対応を追加し、検出ページの説明も現在の機能に合わせた。
この記事を最初に書いたのは7月初め。その後も停止の波は何度かあり、一番大きかったのは中国の国慶節前後だった。9月30日から10月2日にかけて、香港とロシアでVPNを使っていたユーザーに "suspicious signals" を理由とする停止メールがまとめて届いた。SCMPとNovaya Gazetaが報じ、Anthropicはコメントしていない。中国語圏のlinux.doやV2EXでも、同じ時期に停止報告のスレッドが増えた。
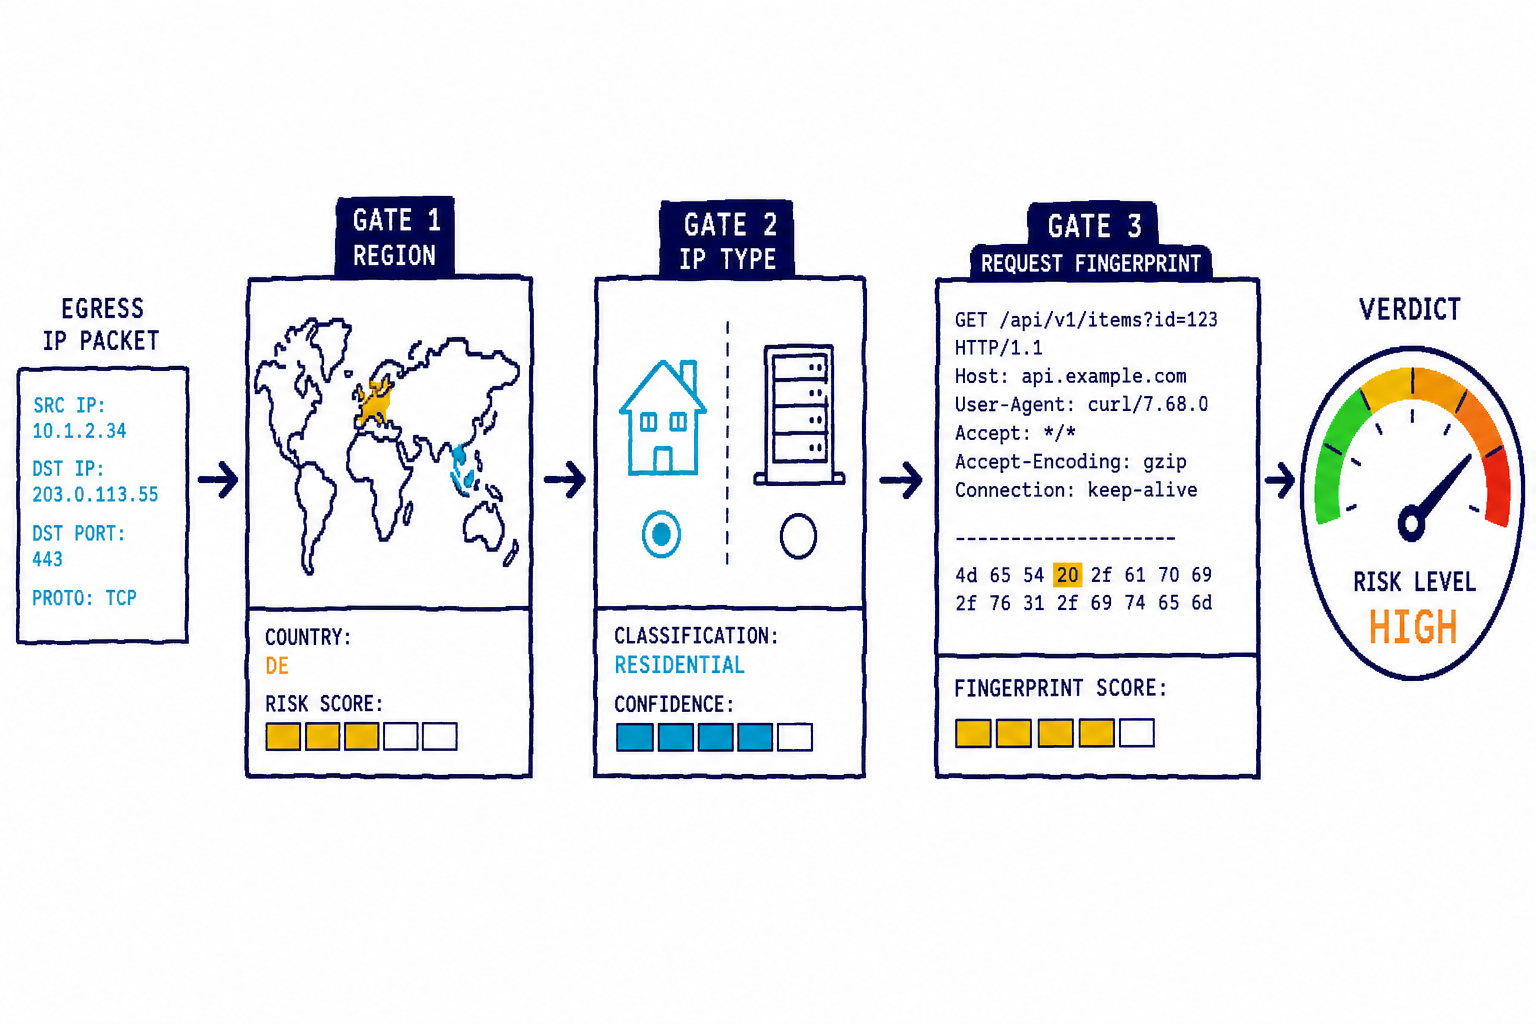
この3か月で見つけられたものを洗い直した。公式のポリシーページと透明性レポート、RedditとGitHub issueの英語の事例、linux.doとV2EXの中国語の事例、それに自分でクライアントを調べた結果。大筋は変わらず、停止は次の3点で決まる。
- 地域:出口がどの国にあるか。公式が明記している唯一の停止理由。
- IPタイプ:住宅、データセンター、VPN、プロキシ。公式は触れていないが、IPレピュテーションのデータベースがよく測っている。
- リクエストが自分で運ぶ情報:以前は日付の透かし、今はクライアントのテレメトリーと中継のドメイン。
変わったのは3点目の中身だ。それと今回は、この3点ですべての停止を説明できるわけではないと認めておく。10月の波では、全項目を対策しても2時間もたなかった人がいる。後で別の節にまとめた。
地域は公式が書いている唯一のレッドライン
ヘルプ記事「Safeguards warnings and appeals」が挙げる停止理由は3つだけ。利用ポリシーへの度重なる違反、非対応地域からのアカウント作成、利用規約違反。VPNやプロキシ、IPアドレスへの言及はない。
対応地域ポリシーには今、2026年11月12日発効の新版が載っていて、以前より具体的になった。非対応とされるケースの最初はこれだ。
Use by persons while physically located in an unsupported region
本人が物理的に非対応地域にいる間の利用は違反になる。アカウントや会社の登録地は関係ない。中国本土、香港、マカオはリストになく、台湾はある。残りの2項目は企業向けで、非対応地域に本社がある企業と、非対応地域の個人や企業に過半数を握られている企業は、社員がどこにいても使えない。
だから北京の住宅IPは、評判がどれだけきれいでもアウトになる。プロキシを使うのはまさにこの線を越えるためで、その先でIPタイプや後述の項目につまずく。
出口の場所が変わること自体も問題になる。GitHubでは、アメリカのメリーランドからオレゴンに引っ越してXfinityに替え、Chaseのカードで払っていたユーザーが、9月30日にSupported Countries Policyを理由に停止された(#99102)。Redditにはヨーロッパ域内を出張しただけで停止された人もいる(r/claude)。どちらも対応地域にいて、位置チェックに引っかかった。VPNの出口がフィンランドとロサンゼルスを行き来していたMaxユーザーも同じ結果だった(#99907)。
IPタイプはレピュテーション業者の基準で見る
AnthropicはIPタイプを見ているとは言っていないが、「ネットワークを変えたら大丈夫だった」という話のほとんどは、出口がデータセンターかプロキシかVPNかに行き着く。不正検知の業者が採点方法を公開しているので、それに沿って説明する。
proxycheck.ioはタイプごとに基礎点を付ける。データセンター33、VPN 50、クローラーとTor 75、公開プロキシと乗っ取られたホストは100。高いほど危険だ。VPNがデータセンターより高いのは、サーバーがネットにつながっているのは普通だが、VPNやプロキシは明らかに隠そうとしているからだ。
一番たちが悪いのは住宅プロキシ。IP2LocationにはRES(residential proxy)という専用の分類があり、家庭用回線をプロキシとして転売したものを指す。地域やASNは普通の家庭と変わらないが、見知らぬ人たちが自動化に使い回していて、評判はとっくに悪い。安い「住宅IP」サービスの多くはこれだ。
評判は連帯責任にもなる。ipapi.isのabuser_scoreはASN全体に占める悪用IPの割合で、20%超が非常に高い、3〜20%が高い、0.85〜3%がやや高い、0.05〜0.85%が低い、0.05%未満が非常に低い。自分のIPに前歴がなくても、周りが汚れていれば巻き添えになる。AbuseIPDBのabuseConfidenceScoreは0〜100で、コミュニティからの報告数の対数で増える。
データセンターIPならすぐ停止、というわけではない。これは前の版でも書いたし、今も変わらない。AWSやGCPの上でClaude Codeを動かしたりAPIを呼んだりするのは普通の使い方だ。危ないのはclaude.aiへのWebログイン、新規登録、OAuthのやり直し。どれも人がブラウザで操作する前提の流れで、そこにデータセンターの出口が現れるとアカウントの量産に見える。
7月以降、コミュニティで目立つようになった考え方がある。きれいさより固定されていることが大事だ、というもの。V2EXではローテーションする住宅プロキシが一番早く停止され、固定のデータセンターIPのほうが長持ちしたという報告があり、linux.doにもVPSにSSHでつないで8月末から問題なく使っている人がいる。どれも個別の事例だが、向きはそろっている。1アカウントに1つの出口、そして動かさないこと。
IPv6と分割ルーティングで漏れるもう1本の出口
この節は新しく追加した。気づかずにはまっている人が一番多いところだと思う。
claude.aiはデュアルスタックだ。いま確認したところ、claude.ai、claude.com、anthropic.com、api.anthropic.com、短縮ドメインのclau.deは、どれもIPv4 160.79.104.10 とIPv6 2607:6bc0::10 の同じ組に解決される。自宅の回線で curl https://claude.ai/cdn-cgi/trace を叩くと、ip= の行はIPv6アドレスだった。システムにIPv6があれば、Claudeへの通信はIPv6が優先される。
プロキシの多くはIPv4しか引き受けていない。ルールモードではIPv6がそのまま地元のISPから出ていく。速度測定サイトには米国のIPv4が表示されていても、Claudeには自宅のIPv6が見えている。ドメインのルールも同じで、claude.ai だけ書いておくと、claude.com、anthropic.com、claudeusercontent.comへのリクエストは直接出ていく。これらのドメインはすべてAnthropic自身のAS399358にあるので、Clash Meta / mihomoなら IP-ASN,399358,プロキシグループ の1行でまとめて覆える。
IPv6の漏れが原因で停止された、という一次報告は見つからなかった。言えるのは仕組みとしては成り立つ、ということまで。近い例はある。linux.doのあるユーザーはClashをTUNなしで動かしていて、Claude Codeのリクエストの一部がClaude用に用意した回線を通らず、プロキシ業者の共有出口から出ていた。Claude Codeを使い始めて1時間でアカウントがなくなった。それまで1週間Webで使っていたときは問題なかった(2026-09-28)。
スマホはもっと厄介だ。コミュニティによるクライアントのテレメトリー監査(10月6日)によると、ClaudeのAndroidアプリは不正検知サービスのSiftに全ネットワークインターフェースのアドレスを送っていて、VPNをオンにしていても本物のグローバルIPv6が含まれる。ANDROID_ID の生の値も一緒だ。自分ではスマホで再現していない。ただ、PCのネットワークを念入りに整えたのに、同じアカウントにスマホアプリからそのままログインしているなら、一度考えてみたほうがいい。
リクエスト指紋:日付の透かしは消えたが、ほかは残っている
前の版で一番長かったのがこの節だ。Claude Codeはシステムプロンプトの "Today's date is …" という一文にステガノグラフィーの印を埋めていた。システムのタイムゾーンがAsia/ShanghaiかAsia/Urumqiだと日付の区切りが - から / に変わり、サードパーティの ANTHROPIC_BASE_URL を設定していると、中継ドメインに応じてアポストロフィが見た目では区別できないUnicode文字に置き換えられた。仕組みは陳成(sorrycc)による2.1.191の解析による。
この透かしはもう撤去されている。The Decoderの7月1日の記事によれば、2.1.91(4月2日リリース)から入っていた。Redditのユーザーが暴いた後、Claude CodeチームのThariq ShihiparがXで、3月に始めた実験で無許可の転売と蒸留を防ぐためのものだった、撤去のPRはマージ済みで次のリリースで完全に戻す、と説明した。そのうえで "The team has landed stronger mitigations since then" とも書いている。
手元の2.1.303で確認した。日付を組み立てる関数は YYYY-MM-DD しか出力せず、その文のアポストロフィは普通のASCIIで、バイナリ全体に Asia/Urumqi という文字列はない。以前の符号化は見つからなかった。「より強い対策」が何なのかは知らないし、推測もしない。
今のクライアントが送っていると確認できたものはこうだ。
- 中継のドメイン。Claude Codeは数時間おきに
api.anthropic.comから実験設定(GrowthBook)を取得する。そのリクエストにapiBaseUrlHostというフィールドがあり、値はANTHROPIC_BASE_URLのホスト名そのもので、デバイスIDやアカウントIDと並んで平文で入っている。このフィールドは2.1.303で自分でも確認したし、監査も同じ結論だ。中継を設定しても、Anthropicとの通信が止まるわけではない。 - タイムゾーンと言語。監査によると、デスクトップアプリのエラー報告(Sentry)は起動時、ログイン前から送られ、
Asia/Shanghaiやzh-CNのようなシステムのタイムゾーンと言語を含む。Webならもっと単純で、ブラウザのタイムゾーンとAccept-Languageはどのページからでも読める。 - 転売されたサブスクリプションの認証情報。Claude Codeの法務ページは、ProとMaxのOAuthはClaude CodeとAnthropic自身のアプリ専用で、第三者がClaudeログインを提供したり、他人のためにサブスクリプション経由でリクエストを中継したりしてはいけないとはっきり書いている。V2EXのあるユーザーはsub2apiのようなサブスク共有の中継の後ろにアカウントを置き、約3時間で停止された。エラーは "This organization is not allowed to use OAuth" で、同じアカウントを自分のPCで直接使っている分は無事だった(2026年3月)。
ブラウザーから見えるタイムゾーンと出口地域の違いは、環境の差異として記録できる。ただし、それが停止の原因だったとは証明できず、タイムゾーンの変更で停止を防げるという証拠もここにはない。デスクトップ版の送信内容は、プラットフォームとバージョンごとに確認する必要がある。
ローカルの識別子とテレメトリはWebページだけでは調べられない
IXによる10月21日の解析は、Windows版Claude Code 2.1.306とDesktop 3.1623.0を対象に、インストール識別子、Sentryの環境コンテキスト、機能フラグで制御される識別子の関連付けを調べている。クライアントを調べる手掛かりになるが、サーバー側の停止ルールを解明したものではない。macOSや別バージョンで同じ動作をするかは別途確認が必要だ。
通常のWebページは、Claudeのローカル設定や実行中プロセスの環境を自動では読めない。ユーザーが選んだファイルをページ内で解析することはできるが、それも採取時刻を持つユーザー提供の記録であり、端末の現在状態を独立に検証した結果ではない。
Mac上でさらに調べるには、Thermoをダウンロードできる。公開済みの版にはAIツールの設定確認とブラウザーのプライバシー操作がある。Claude専用の読み取り専用診断と匿名化レポート出力は開発中で、進捗はThermo #6にある。識別子の存在、テレメトリ設定の出所、読める範囲のプロセス環境を確認し、不明な項目は不明のまま残す予定だ。インストールした版に機能が含まれるか確認してほしい。
IP Checkには対応するレポート取り込みを追加した。対象機能を含むThermoの版から出力したレポートに対応する。選択された匿名化JSONをページのメモリ内だけで解析し、アップロードや保存をせず、ネットワークの点数も変えない。ネットワーク出口、設定ファイル、プロセス環境、実際の送信内容はそれぞれ異なる証拠として扱う。
公式の環境変数リファレンスでは、DISABLE_TELEMETRY、DISABLE_ERROR_REPORTING、CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICは空でない値で無効化を要求するため、0でも無効化になる。一方、DO_NOT_TRACKは真偽値として解釈される。テレメトリを止めると遠隔フラグに依存する機能にも影響する場合があり、インストール済みバージョンでの確認が必要だ。設定が存在することと、すべての送信が停止したことは同じではない。
診断はローカル状態を説明するためのものだ。停止の原因を断定したり、識別子のリセットやテレメトリ停止を解除・匿名化・停止防止の保証として扱ったりはできない。
3点では説明できない停止
この節は10月の波があったから書いた。linux.doでは、新しい仮想マシンを用意し、デバイスIDをリセットし、TUNを有効にし、OSを英語にし、DNSとWebRTCも対処し、アメリカの友人の実物のAMEXカードで払った人が、初回ログインから1.5時間で停止された(2026-10-14)。V2EXでは、アメリカの出口とアメリカ法人のカードを使っていた23人のBusinessチームが、半年安定して使った後、9月26日にまとめて停止された。
逆の例もある。V2EXにはデータセンターIP、TUNなし、上海のタイムゾーン、WebRTCは漏れたまま、画面は全部中国語で、Pro/Maxのアカウント3つが今も生きている人がいる。
ネットワークは一部にすぎない。以下はコミュニティで繰り返し出てくる別の理由だ。ほとんどが個別の事例なので、出典を付けておく。重みは自分で判断してほしい。
- 支払いカード。5つのアカウントを失って比べたXの投稿者によると、停止されたアカウントで使ったカードを新しいアカウントに登録すると、ほぼ即座に停止される。カードと会話内容の影響のほうが、IPやタイムゾーンより大きいという結論だった(2026-10-15、数アカウントの比較)。
- 巻き添え。7月に支払いの抜け穴でMaxを開けた人たちが大量に停止されたとき、同じIPや同じ端末のアカウントが一緒に消えたという報告があった。検出ページを作っているときにもユーザーグループで、停止後に同じIPで新規登録しても失敗し、IPを変えたら通った、という話を聞いた。
- 会話の内容。linux.doでは、数か月問題なかった研究室のアカウントがセンサーデータでTransformerを学習させた1時間以内に停止された。Redditには、スパイや核を題材にしたゲームの設定資料を書かせて "cybersecurity" で停止された人もいる(r/Anthropic)。ネットワークとは無関係だが、こういう理由もある。
- 複数アカウント。Hacker NewsにはMax 20xのアカウント13個を一度に失った人がいて、カードとVPNを変えて作り直したアカウントも長くはもたなかった。消費者向け規約はそもそも、アカウントを他人に使わせることを禁じている。
- KYCを通ってもアカウントは守られない。公式の本人確認ページは実物の政府発行の写真付き身分証と自撮りを求め、国の除外はない。linux.doでは中国のパスポートで通った人が何人もいる。ただ上のAMEXのスレッドでは、KYCを通った2時間後に停止された人もいた。KYCが確かめるのは誰であるか、ポリシーが問うのはどこにいるかだ。
- 出口の現地時間で深夜1〜6時の利用。これはユーザーグループからの報告が1件あるだけだ。シンガポールの出口を使っていたアカウントが、中国の振替出勤日にいつも通り使われていて、まとめて停止された。ほかにサンプルはない。検出ページでは出口の現地時間で1時から6時の利用を「注意」にしているが、それ以上の意味はない。
検出ページが今チェックしていること
ip-check.leeguoo.com は開くだけで結果が出る。登録はいらない。この3か月で上の事例に合わせてかなり変えた。
- IPv4とIPv6の出口を別々に調べ、結論が一致するか比べる。IPv4は米国、IPv6は自宅、という状態ならそう表示し、プロキシがIPv4しか引き受けていない可能性が高いと伝える。
- Cloudflareから見た出口。claude.aiもCloudflareの後ろにあるので、Cloudflareが見ている出口を別に表示する。
- ブラウザのタイムゾーンと出口のタイムゾーン。中国本土のタイムゾーンは赤、出口IPの場所と2時間以上ずれていれば黄色。
- 出口の現地時間。出口IPのタイムゾーンで今何時かを計算し、1〜6時なら知らせる。
- WebRTC。ブラウザが出口以外のグローバルIPを漏らしていないか調べる。同じネットワークのIPv6(直接接続のデュアルスタックでは普通)なら漏れとは数えない。
- 任意:claude.aiのtraceを貼り付ける。プロキシがドメインで振り分けていると、claude.aiだけ別の経路を通ることがある。プライベートウィンドウで
claude.ai/cdn-cgi/traceを開き、内容を検出ページに貼れば、claude.aiが実際に見ているIPで判定し直す。Claudeにログインしているウィンドウでは開かないこと。
trace以外の項目はAnthropicを経由しない。だからtraceだけ任意にしている。
その下にはローカルのチェックリストがある。システムプロキシ、環境変数に残ったproxy、ANTHROPIC_BASE_URL。Webページからは見えないが、Claude Codeは起動時にすべて読む。コマンドを並べてあるので、ターミナルで実行してほしい。
判定は今も4段階。安全、注意(データセンター、用途次第)、高リスク(VPN、プロキシ、Tor、または悪用シグナルの重なり)、非対応地域。地域が優先なので、北京のきれいな住宅IPが安全と判定されることはない。Alibaba Cloud、Tencent Cloud、Volcano Engineのような中国のクラウドは、IPが米国にあっても別に表示する。
ほかのIPを調べるなら ip-check.leeguoo.com/?ip=1.2.3.4、構造化データが欲しければ Accept: application/json ヘッダーを付ける。
このページに見えるのはIPの種類と地域だけだ。そのIPで停止されたアカウントがあったかどうか、カードや会話の中身は見えない。全部緑でも、ネットワークの層に問題がないというだけのことだ。
やることリスト(影響の大きい順)
- まず地域。出口が中国本土、香港、マカオなら、ほかの話をしても意味がない。
- 1アカウントに固定の出口を1つ。国をまたいでノードを切り替えない。1台のマシンで複数アカウントを回さない。停止が出た回線で新しいアカウントを作らない。
- IPv6とルーティングの穴をふさぐ。TUNモードで全通信をプロキシに通すか、システムでIPv6を切る。ルールはclaude.aiだけでなくAS399358全体を覆う。スマホアプリも1つの出口として数える。
- タイムゾーンと言語を出口に合わせる。出口が日本ならAsia/Tokyo、米国なら米国のタイムゾーン。前の版で勧めたAsia/Taipeiは透かし対策だった。透かしがなくなったので、その助言ももう要らない。基準は出口IPと合っているかどうかだけだ。Macでは「プライバシーとセキュリティ → 位置情報サービス → システムサービス」で「時間帯の設定」をオフにしておかないと元に戻される。
- 認証はきれいな回線で。初回ログイン、新規登録、OAuthのやり直しはデータセンターやVPNの出口でしない。サーバーで日常的にClaude Codeを動かすのは問題ない。
- 中継でサブスクを転売しない。中継が必要ならAPIキーで従量課金にし、サブスクのアカウントは公式クライアントだけで使う。VPSを使うなら、Alibaba CloudやTencent Cloudのような中国大手クラウドの海外リージョンは避ける。
- カードを使い回さない。停止されたアカウントで使ったカードは新しいアカウントに登録しない。
- ときどき見直す。プロキシ業者は出口を変えるし、住宅IPはISPに回収されて再割り当てされる。今日きれいでも来月はわからない。
停止された後
- まずデータをエクスポートする。停止されたアカウントでもclaude.aiにログインでき、制限ページからエクスポートや削除ができる。サポートへの連絡はいらない。違反の種類によっては、エクスポートできる内容が限られる。
- 自動更新を止める。異議申し立てに気を取られて、サブスクの課金が続いているのを忘れる人が多い。
- 異議申し立ては停止されたアカウントでログインしたまま、claude.ai/restricted のフォームから。Anthropicの透明性レポートでは、2026年上半期に停止されたアカウントは1140万、異議申し立ては39.8万件、覆ったのは4.2万件で、およそ1割だ。かかる時間はばらばら。OpenClawの作者Peter Steinbergerは公に投稿して数時間で戻った。linux.doには2か月後に解除のメールが来た人がいて、Redditには3か月待って却下された人もいる。
- 返金は支払い方法次第。Google Playで契約してKYCをしなかった人は、数日後に自動で返金された。App StoreならAppleの返金手続き。カードで直接払った場合、GitHubには216ドルのMaxを当日に停止され、サポートに規約を理由に返金を断られた人もいれば、未使用日数分が自動で戻った人もいる。決まった答えはない。
- 解除されても元通りとは限らない。GitHubには、解除後も組織に
account_bannedのフラグが残り、再契約できなかった人がいる。
ついでに:ステータスバーで見張る
Claude Codeを使っているなら、自分がメンテナンスしている claude-code-usage-bar が、5時間と7日間の使用量、コンテキスト、キャッシュの残り時間、このセッションの費用をステータスバーに出す。出口IPが危なそうなときは、そのIPでClaudeにログインしないよう赤字で警告するので、わざわざ検出ページを開かなくていい。
uv tool install claude-statusbar
または pipx install claude-statusbar。入れたらClaude Codeのステータスライン設定でそれを指定する。
 WeChat Pay
 Alipay
コメント
コメントは即時公開されますが、ポリシー違反時は非表示になる場合があります。