更新于 2026-10-22。上一版写的 Claude Code 日期水印,Anthropic 7 月就撤了,我在本机 2.1.303 里也没再找到,这一节改成了历史。本次补充了安装标识与遥测的检查边界、Thermo 本机检查入口及开发状态。网络检测不能预测封号;旧水印部分保留为历史。
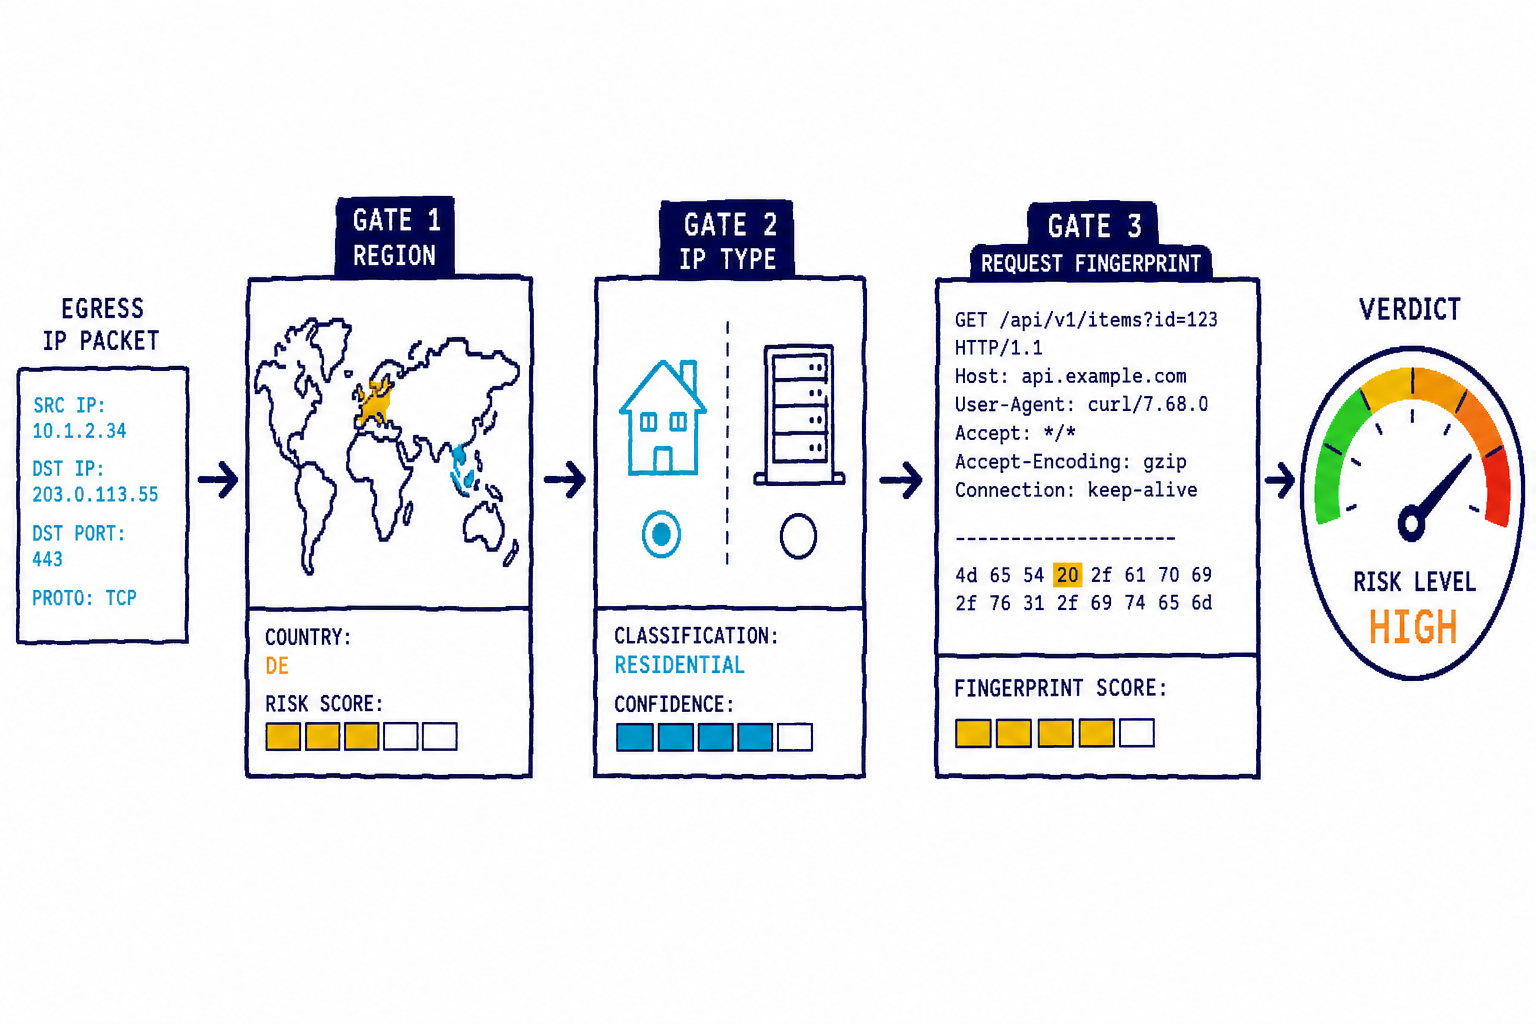
懒得看长文的,先看这一分钟:登录前最该查的三个地方。
这篇最早写在 7 月初。那之后又封了好几轮,最大的一次在国庆前后:9 月 30 日到 10 月 2 日,香港、俄罗斯挂 VPN 的用户集中收到 "suspicious signals" 的封号邮件,南华早报和 Novaya Gazeta 都报了,Anthropic 没有回应。国内这边,linux.do 和 V2EX 上那几周的封号帖也明显变多。
我把这三个月能查到的东西重新过了一遍:官方政策页、透明度报告、Reddit 和 GitHub issue 里的英文案例、linux.do 和 V2EX 的中文案例,再加上我自己对客户端的检查。原来的判断大体没变,封号还是看三件事:
- 地区:出口在哪个国家。这是官方唯一写明的封号原因。
- IP 类型:住宅、机房、VPN、代理。官方没提,但厂商信誉库测得最准。
- 请求本身带出去的东西:以前是那个日期水印,现在是客户端遥测和中转域名。
变化在于第三件的内容换了,另外这次我得承认,这三件事解释不了所有封号。国庆那波里有人每一项都做到了,照样没撑过两个小时。后面会单独说。
地区是官方唯一写明的红线
Anthropic 的帮助文档《Safeguards warnings and appeals》列出的封号原因只有三条:反复违反使用政策、从不支持的地区创建账号、违反服务条款。没有一个字提 VPN、代理或 IP。
支持地区政策现在挂的是一个 2026 年 11 月 12 日生效的新版本,比以前写得更细。不支持的情况里第一条是:
Use by persons while physically located in an unsupported region
人身处在不支持地区时使用,就算违规,跟账号注册在哪、公司在哪无关。列表里没有中国大陆、香港和澳门,台湾在。另外两条管的是公司:总部在不支持地区的实体,以及被不支持地区的人或实体控股的实体,员工人在哪都不行。
所以一个北京联通的住宅 IP,信誉再干净,对 Claude 来说就是红线。大家挂代理就是为了绕开这一条,然后在 IP 类型和下面那些地方栽了跟头。
地区还有一个容易被忽略的变化:出口位置频繁变动本身也会出问题。GitHub 上有个美国用户,从马里兰搬到俄勒冈,宽带换成 Xfinity,卡是 Chase,9 月 30 日被按 Supported Countries Policy 封了(#99102);Reddit 上还有人只是在欧洲境内出差就被封(r/claude)。这几个人都在支持地区,触发的是位置检查。挂 VPN 的人如果节点在芬兰和洛杉矶之间来回切,也是同样下场(#99907)。
IP 类型看厂商信誉库
官方没说看 IP 类型,但"换个网络就好了"的案例,几乎都落在出口是不是机房、代理、VPN 上。做风控的厂商把方法论写得很细,我按它们的公开文档说。
proxycheck.io 按类型给基础分:机房 33,VPN 50,爬虫和 Tor 75,公开代理和失陷主机 100,越高越危险。VPN 比普通机房分高,因为机房 IP 至少是一台服务器在正常联网,VPN 和代理是明摆着有人要藏。
住宅代理最阴。IP2Location 专门有一档 RES(residential proxy),就是有人把家庭宽带拿出来当代理卖。从地理位置和 ASN 看它跟普通住宅一样,但被无数陌生人轮着用,信誉早烂了。便宜的"住宅 IP"服务大多是这种。
信誉还会连坐。ipapi.is 的 abuser_score 算的是整个 ASN 里作恶 IP 的比例:超过 20% 极高,3% 到 20% 高,0.85% 到 3% 偏高,0.05% 到 0.85% 低,低于 0.05% 极低。你这个 IP 自己没劣迹,网段脏也跟着背锅。AbuseIPDB 的 abuseConfidenceScore 则是 0 到 100,按社区举报数取对数,举报越多分越高。
机房 IP 不等于必封,这点上一版就说过,现在还成立。在 AWS、GCP 上跑 Claude Code、调 API 是正常用法。机房 IP 危险的场景是登录 claude.ai 网页、注册新号、重新走 OAuth,这些流程是给真人浏览器设计的,机房出口出现在这里像在批量养号。
这几个月社区里还多了一个说法:稳定比干净重要。V2EX 有人说轮换的住宅代理死得最快,固定的机房 IP 反而撑得久,linux.do 也有人 VPS 加 SSH 从 8 月底用到现在没事。这些都是个例,但方向一致:一个号固定一个出口,别让它跳。
IPv6 和分流漏出去的那条线
这一节是新加的,也是最多人没意识到的地方。
claude.ai 是双栈的。我刚查了一下,claude.ai、claude.com、anthropic.com、api.anthropic.com、短链 clau.de 解析出来是同一对地址:IPv4 160.79.104.10,IPv6 2607:6bc0::10。我在家里的网络上直接 curl https://claude.ai/cdn-cgi/trace,返回的 ip= 是一个 IPv6 地址。也就是说,系统有 IPv6 的时候,访问 Claude 会优先走 IPv6。
问题出在很多代理只接管了 IPv4。规则模式下 IPv6 流量直接从本地运营商出去,你在测速网站上看到的是美国 IPv4,Claude 看到的是你家的 IPv6。分流规则也一样:只写了 claude.ai,那 claude.com、anthropic.com、claudeusercontent.com 的请求就直连了。上面那几个域名都在 Anthropic 自己的 AS399358 里,Clash Meta / mihomo 写一条 IP-ASN,399358,你的代理组 就能全部覆盖。
我没找到"因为 IPv6 泄漏被封"的一手案例,这里只能说机制是成立的。有一个接近的:linux.do 上有人 Clash 没开 TUN,Claude Code 的部分请求没走他给 Claude 准备的那条线,从机场的共享出口出去了,开始用 Claude Code 一个小时后号就没了,之前网页版用了一周都正常(2026-09-28)。
手机更难管。一份社区做的客户端遥测审计(10 月 6 日)说,Claude 的 Android App 会把所有网卡地址报给反欺诈服务 Sift,开着 VPN 也会带上真实的公网 IPv6,同时报的还有 ANDROID_ID 原值。我没在手机上复现,但如果你只在电脑上折腾网络、手机 App 又直接登同一个号,真实 IPv6 可能从手机那边漏出去。
请求指纹:日期水印撤了,别的还在
上一版这里写得最长:Claude Code 在系统提示词 "Today's date is …" 里藏了一个隐写水印。系统时区是 Asia/Shanghai 或 Asia/Urumqi 时,日期分隔符从 - 变成 /;设置了第三方 ANTHROPIC_BASE_URL 时,撇号会按中转域名换成几个肉眼看不出区别的 Unicode 字符。机制来自陈成(sorrycc)对 2.1.191 的逆向。
这个水印已经撤了。据 The Decoder 7 月 1 日的报道,它从 2.1.91(4 月 2 日发布)开始存在,被 Reddit 用户扒出来以后,Claude Code 团队的 Thariq Shihipar 在 X 上说这是 3 月上线的一个实验,用来防未授权转售和蒸馏,PR 已经合了,下一个版本完全回滚。他还说了一句:"The team has landed stronger mitigations since then",后来已经上了更强的手段。
我在本机 2.1.303 上查了一遍:拼日期的函数只输出 YYYY-MM-DD,那句话里的撇号是普通 ASCII,整个二进制里没有 Asia/Urumqi 这个字符串。原来那套编码我没再找到。至于"更强的手段"是什么,我不知道,也不打算猜。
能确认的是现在的客户端还会带出去哪些东西:
- 中转域名。Claude Code 每隔几个小时向
api.anthropic.com拉一次实验配置(GrowthBook),请求里有个字段叫apiBaseUrlHost,值就是你ANTHROPIC_BASE_URL的域名,明文,和设备 ID、账号 ID 放在一起。这个字段我在 2.1.303 里亲眼看到了,审计报告也写了同样的结论。设了中转不等于不跟 Anthropic 说话。 - 时区和语言。按那份审计,桌面端的错误上报(Sentry)启动就发,不用登录,带着系统时区和语言,比如
Asia/Shanghai、zh-CN。网页端就更直接,浏览器时区和Accept-Language本来就在每个页面上能读到。 - 订阅凭据被转售。官方文档写得很清楚:Pro、Max 的 OAuth 只能用在 Claude Code 和 Anthropic 自己的应用里,第三方不能代你登录、不能拿你的订阅凭据给别人转发请求。V2EX 上有人把号挂在 sub2api 这类中转后面,大约 3 小时被封,报错是 "This organization is not allowed to use OAuth",同一批号自己本机直接用还活着(2026-03)。
浏览器可见的时区与出口地区不一致,可以记录为环境差异;这不能证明它触发了封号,也没有证据说明修改时区就能避免封号。桌面端具体发送哪些字段,需要按平台和版本验证。
本地安装标识和遥测,网页查不到的部分
IX 在 2026 年 10 月 21 日发布的逆向报告分析了 Windows 版 Claude Code 2.1.306 和 Desktop 3.1623.0,指出了本地随机安装标识、Desktop 的 Sentry 环境上下文,以及受远程开关控制的跨端关联逻辑。这些是检查客户端的线索;报告没有还原服务端封号规则,Windows 结论也不能直接套到 macOS 或其他版本。
这补上了网络检测之外的一块:IP、时区或 WebRTC 的结果再完整,也不能代替本地配置检查。普通网页无法自动读取 Claude 的配置文件、桌面端安装标识或运行中进程环境。用户主动选择文件后,网页可以在本地解析,但那仍然是一份用户提供的快照,不是对设备当前状态的独立验证。
更多本机检查,可以下载 Thermo(macOS)。已发布版本提供 AI 工具配置检查和浏览器隐私控制;Claude 专项只读诊断和脱敏报告导出正在开发,进度见 Thermo #6。该功能计划检查标识是否存在、遥测开关的配置来源和可读取的进程环境,并将未知项保留下来。安装后请先确认版本是否已包含该入口。
IP Check 现已提供配套的报告导入入口,接收包含此功能的 Thermo 版本导出的脱敏摘要,只在页面内存中解析,不上传、不保存,也不把它合并成一个“账户安全分”。网络出口、文件配置、进程环境和实际发送内容是不同的证据,报告会分别说明。
遥测开关也有不同语义。官方环境变量文档写明,DISABLE_TELEMETRY、DISABLE_ERROR_REPORTING 和 CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC 的非空值会请求关闭对应功能,填 0 也可能关闭;DO_NOT_TRACK 使用布尔语义。关闭遥测还可能影响依赖远程功能开关的能力,具体以已安装版本为准。配置了开关不等于已经验证所有外发都停止。
这类检查的用途是解释本机状态。它不能证明哪个标识导致了封号,也不应把清理标识或关闭遥测包装成解封、匿名或防封保证。
三件事解释不了的封号
国庆这波让我必须加这一节。linux.do 上有个帖子,作者新开虚拟机、重置设备 ID、开 TUN、系统改英文、处理了 DNS 和 WebRTC,用的是美国朋友的实体 AMEX 卡,首次登录 1.5 小时后被封(2026-10-14)。V2EX 上有个 23 人的 Business 团队,美国出口加美国公司卡,稳定用了半年,9 月 26 日整个被封。
反过来也有。V2EX 上有人机房 IP、不开 TUN、上海时区、WebRTC 漏着、全中文界面,三个 Pro/Max 号到现在都活着。
网络配置只是其中一部分。下面这些是社区里反复出现的其他原因,大多是个例,我标了来源,看的时候自己掂量:
- 支付卡。X 上一位封了 5 个号以后自己做过对比的作者说,在被封号上用过的卡,新号一绑几乎立刻封,他的结论是卡和对话内容的影响比 IP、时区大(2026-10-15,样本就几个号)。
- 连坐。7 月那次利用支付漏洞开 Max 的大批量封号里,有人说同 IP、同设备的号一起没了。我做检测页时群里也有人反馈:号被封以后,同一个 IP 注册新号也失败,换个 IP 就正常。
- 对话内容。linux.do 有个实验室的号用了几个月,拿来训练传感器数据的 Transformer,一小时内被封;Reddit 上有人让 Claude 写含间谍和核题材的游戏设定被按 cybersecurity 封(r/Anthropic)。这条跟网络无关,但别忘了它存在。
- 多开。Hacker News 上有人13 个 Max 20x 号一起被封,之后换卡换 VPN 注册的新号也很快没了。消费者条款本来就写着账号不能给别人用。
- KYC 过了也不保号。官方的身份验证文档要求实体的政府证件加自拍,没有排除哪个国家,linux.do 上好几个人用中国护照过了。但前面那个 AMEX 卡的帖子里,有人刚过 KYC 两小时就被封了。KYC 核的是你是谁,政策管的是你人在哪。
- 当地凌晨还在活跃。这条只有群里一个反馈:新加坡出口的号,在中国调休的工作日照常活跃,被批量封了。我没有更多样本,检测页里把出口当地 1 点到 6 点的活跃标成了"注意",仅此而已。
检测页现在查什么
ip-check.leeguoo.com,打开就出结果,不用注册。这三个月按上面这些情况改了不少:
- IPv4、IPv6 两条出口分开查,再比一次两边结论是否一致。IPv4 在美国、IPv6 在国内,会直接标出来,告诉你代理多半只接管了 IPv4。
- Cloudflare 视角。claude.ai 也在 Cloudflare 后面,页面会单独显示 Cloudflare 看到的出口。
- 浏览器时区对比出口时区。中国大陆时区标红,跟出口 IP 所在地差 2 小时以上标黄。
- 出口当地时间。按出口 IP 的时区算现在几点,凌晨 1 点到 6 点提示一下。
- WebRTC。探一下浏览器有没有漏出代理背后的另一个公网 IP;如果暴露的只是同一网络的 IPv6(直连双栈的正常情况),不算泄漏。
- 可选:粘贴 claude.ai 的 trace。如果你的代理按域名分流,claude.ai 可能走的是另一条线。用无痕窗口打开
claude.ai/cdn-cgi/trace,把内容粘回检测页,它会按 claude.ai 实际看到的那个 IP 重新判定。别在登着 Claude 的窗口里开。
前面几项都不经过 Anthropic,只有 trace 那一步会访问 claude.ai,所以我把它做成了可选。
页面下方还有一块本机自查:系统代理、环境变量里残留的 proxy、ANTHROPIC_BASE_URL,这些网页读不到,但 Claude Code 一启动就全能读到。我把命令列在那里,自己在终端跑一遍。
判定还是分四类:安全、谨慎(机房,看你拿来干嘛)、高风险(VPN、代理、Tor 或叠加滥用信号)、地区不支持。地区优先,北京的干净住宅 IP 不会被判成安全。阿里云、腾讯云、火山这些中国云哪怕 IP 落在美国,也单独标出来。
查别的 IP 用 ip-check.leeguoo.com/?ip=1.2.3.4,要结构化结果加 Accept: application/json 头。
检测页能看的是 IP 类型和地区,看不出这个 IP 有没有出过封号,也看不到你的卡和对话内容。全绿只说明网络这一层没问题。
按影响排序的动作清单
- 地区先解决。出口在大陆、香港、澳门,别的都不用谈。
- 一个号固定一个出口。别在几个国家的节点之间切,别在一台机器上轮着登多个号。出过封号的线路别再拿来开新号。
- 把 IPv6 和分流补上。代理开 TUN 模式接管全部流量,或者在系统里关掉 IPv6;规则至少覆盖 AS399358,别只写 claude.ai。手机 App 也算一个出口。
- 时区和语言跟出口一致。出口在日本就设 Asia/Tokyo,在美国就设美国的时区。上一版建议改 Asia/Taipei 是为了躲水印,水印没了,这个建议也不需要了;现在的标准是跟出口 IP 对得上。Mac 上改完记得去「隐私与安全性 → 定位服务 → 系统服务」关掉「设定时区」,不然会被改回去。
- 认证动作在干净网络上做。首次登录、注册、重新 OAuth,别用机房、VPN 出口。日常在服务器上跑 Claude Code 没问题。
- 别用中转转售订阅。要中转就用 API key,按量付费;订阅号只在官方客户端里用。真要用 VPS,别选阿里云、腾讯云这类国内大厂的海外节点。
- 卡别复用。在被封号上用过的卡,别绑新号。
- 定期回查。机场会换出口,住宅 IP 会被运营商回收,今天干净不代表下个月干净。
被封以后
- 先导出数据。被封的账号还能登录 claude.ai,在限制页面导出或删除账号,不用联系客服。按违规类型不同,能导出的内容可能受限。
- 关掉自动续费。很多人忙着申诉,忘了订阅还在扣钱。
- 申诉要登着被封的号,在 claude.ai/restricted 填表。透明度报告里,2026 年上半年封了 1140 万个号,收到 39.8 万份申诉,推翻 4.2 万份,大约一成。时间差别很大:OpenClaw 作者 Peter Steinberger 公开发帖后几小时就恢复了,有人两个月后收到解封邮件,Reddit 上也有人等了三个月,等来的是驳回。
- 退款看渠道。Google Play 订阅的,不做 KYC 几天后自动退了;App Store 的走苹果的退款流程;直接刷卡的,GitHub 上有人 $216 的 Max 当天被封,客服引用条款拒绝退款,也有人自动退回了没用完的天数。没有统一答案。
- 恢复了也可能没完全恢复。GitHub 上有人解封后组织上还挂着
account_banned标记,没法重新订阅。
顺带:状态栏里盯着
如果你用 Claude Code,我维护的 claude-code-usage-bar 会把 5 小时、7 天额度、上下文、缓存倒计时、这次会话花的钱放在状态栏里。出口 IP 有风险时,它会直接出一条红字,提醒你别在这个 IP 上登录 Claude,不用专门开检测页。
uv tool install claude-statusbar
或者 pipx install claude-statusbar。装完在 Claude Code 的状态栏设置里指过去。
 微信
 支付宝
评论
评论发布后会立即公开,如触发规则可能被审核下架。